相次ぐ重大な脆弱性への対応。生成AI時代のセキュリティ運用はどう変わるのか?
 tsuchiya2026
ここ最近、情報システムやセキュリティに携わる現場では、緊張感の高い日々が続いている。
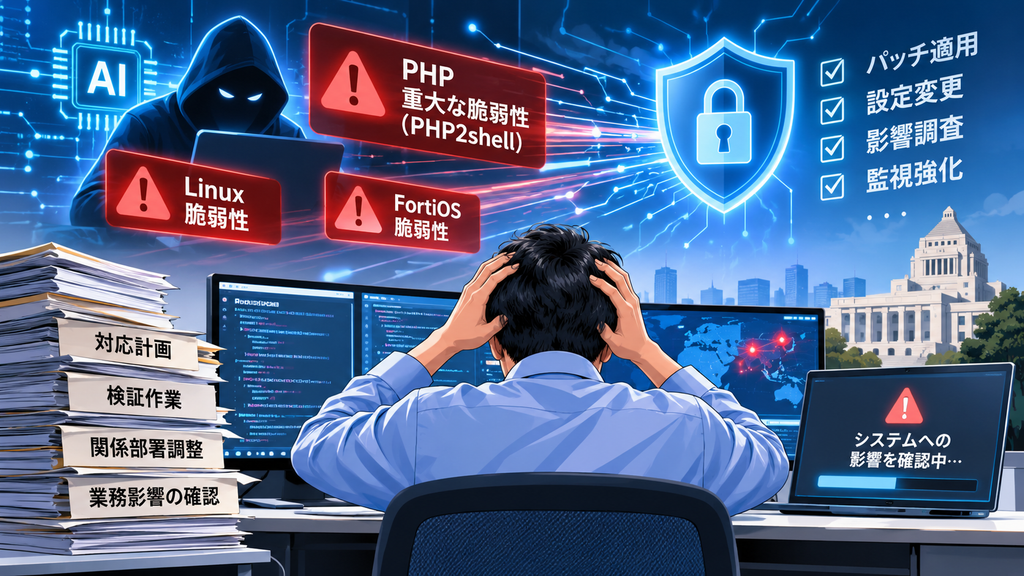
その象徴的な出来事が、2026年10月に公表されたPHPの重大な脆弱性問題だ。
今回公表された脆弱性は「PHP2shell」と呼ばれ、悪用された場合、遠隔から任意のコードを実行される可能性がある。PHPはWebサイトやWebアプリケーションだけでなく、さまざまなソフトウェア製品にも利用されているため、その影響範囲は広い。
IPA(情報処理推進機構)から注意喚起が発表され、JPCERT/CCも対策と侵害有無の調査を呼びかけた。さらに、東京都では一部サービスを予防的に停止するなど、行政サービスにも影響が及んだ。
もはや、特定のシステム管理者だけの問題ではなく、社会全体で対応を迫られる事態となった。
脆弱性対応は、パッチを当てれば終わりではない
情報システム部門の立場から見ると、脆弱性情報が発表されてからの対応は決して単純ではない。
まず、自組織で対象となるソフトウェアや製品を利用しているかを確認する必要がある。直接導入しているシステムだけでなく、Webアプリケーションやネットワーク機器、セキュリティ製品などに組み込まれているコンポーネントまで確認しなければならない場合もある。
対象が見つかれば、影響を受けるバージョンや構成を調査し、修正パッチの適用、バージョンアップ、設定変更などの対応を検討する。
しかし、本番環境への適用には慎重な判断が必要だ。
修正プログラムを適用した結果、既存システムが正常に動作しなくなる可能性もある。事前検証やバックアップ、作業時間の調整、関係部署との調整なども欠かせない。
また、すぐに修正できない場合には、外部からのアクセス制限や機能停止など、暫定的な回避策を講じる必要もある。
さらに、パッチを適用しただけで安心することはできない。すでに攻撃を受けていないか、ログや通信状況などを確認することも重要になる。
つまり、脆弱性対応は単なるアップデート作業ではなく、調査、判断、実施、検証、監視までを含む一連の運用業務なのだ。
PHPだけではない。次々と公表される脆弱性情報
今回のPHP問題に限らず、LinuxカーネルやFortiOSをはじめ、さまざまなOS、ネットワーク機器、セキュリティ製品などで脆弱性情報が公表されている。
一つの問題への対応が落ち着く前に、次の情報が入ってくる。
しかも、脆弱性の深刻度だけで対応の優先順位を決められるわけではない。インターネットから直接アクセスできるのか、実際に悪用が確認されているのか、自組織のシステム構成で影響を受けるのか。こうした情報を組み合わせて判断する必要がある。
限られた人員と時間の中で、どのシステムから対応するのかを決め、業務への影響を抑えながら対策を進める。
情報システム部門にとって、こうした判断と調整の繰り返しは大きな負担になっている。
生成AIによって変わる攻撃と防御のスピード
そして、今回の一連の問題を考えるうえで、もう一つ無視できないのが生成AIの存在だ。
生成AIの進化によって、プログラムの解析や脆弱性の探索、攻撃手法の調査などにAIが活用されるようになってきた。攻撃側にとっても、これまで専門的な知識や多くの時間を必要としていた作業を効率化できる可能性がある。
実際、JPCERT/CCが2026年10月に公表した国内組織への不正アクセスに関する注意喚起では、AIを用いたペネトレーションテスト基盤を悪用した攻撃試行についても取り上げられている。
AIは防御側にとっても有効な手段だ。ログの分析、脆弱性情報の整理、影響範囲の調査、対応手順の作成など、活用できる領域は広がっている。
しかし、ここで考えたいのは、攻撃側のスピードが上がる一方で、防御側の運用体制は十分に追いついているのかという点だ。
AIが脆弱性の発見や攻撃の効率化を進めても、実際にシステムを更新するには、利用状況の把握、影響調査、動作検証、変更承認などが必要になる。すべてを自動化できるわけではなく、最終的な判断には人の役割が残る。
攻撃のスピードと、防御する側の対応スピード。その差が今後ますます大きくなることを懸念している。